Tampilkan postingan dengan label keamanan_jarkom. Tampilkan semua postingan

Selasa, 05 Juni 2012

TASK 5_Dinamic Route With OSPF

Dynamic routing protocol sendiri didefinisikan sebagai routing protocol yang memungkinkan router-router yang dikonfigurasi dapat saling bertukar informasi routing secara dinamis.

Type dynamic route:
- Routing Information Protocol (RIP) v1
- Routing Information Protocol (RIP) v2
- EIGRP (Enhanced Interior Gateway Routing Protocol)
- OSPF (Open Shortest Path First)
 
OSPF 
adalah protokol routing tanpa kelas (classless) yang menggunakan konsep area untuk skalabilitas.  
menggunakan protokol routing interior dengan algoritma link-state  
 
Karakteristik OSPF: 
- Protokol routing link-state
- Merupakan open standard protokol  routing yang dijelaskan di RFC (Request for Comments) 2328 oleh Internet Engineering Task Force
- Menggunakan algoritma SPF untuk menghitung cost terendah
- Update routing dilakukan secara floaded saat terjadi perubahan topologi jaringan
 
Contoh Setting Dynamic Route dengan OSPF dapat dilihat selengkapnya disini 

Senin, 04 Juni 2012

Konsep Keamanan Data dan VPN

 SISTEM KEAMANAN DATA
Konsep Sistem Keamanan Data
• Masalah keamanan dan kerahasiaan data merupakan salah satu aspek penting darisuatu sistem informasi
• Pentingnya informasi dikirim dan diterimaoleh orang yang berkepentingan
• Informasi akan tidak berguna apabila ditengah jalan disadap atau dibajak oleh orangyang tidak berhak

Lingkup keamanan data
• Keamanan fisik
• Keamanan akses
• Keamanan file/data
• Keamanan Jaringan

Aspek yang berkaitan denganpersyaratan keamanan
• Secrecy (hanya dapat dibaca oleh orang ygberhak)
• Integrity (data hanya dapat diubah oleh orangyg berhak)
• Availability (data dapat dimanfaatkan olehorang yg berhak)

Aspek yg berkaitan dengan ancamankeamanan
• Interruption->data dirusak atau dibuang, ex:harddisk dirusak, line komunikasi diputus
• Interception->org yg tdk berhak memperolehakses informasi, ex: menyadap data
• Modification->perubahan informasi olehorang yg tdk berhak, ex:merubah program
• Fabrication->org yg tdk berhak meniru ataumemalsukan suatu objek ke dlm sistem, ex:menambahkan suatu record ke dalam file

VPN


VPN adalah singkatan dari virtual private network, yaitu Sebuah cara aman untuk mengakses local area network yang berada pada jangkauan, dengan menggunakan internet atau jaringan umum lainnya untuk melakukan transmisi data paket secara pribadi, dengan enkripsi Perlu penerapan teknologi tertentu agar walaupun menggunakan medium yang umum, tetapi traffic (lalu lintas) antar remote-site tidak dapat disadap dengan mudah, juga tidak memungkinkan pihak lain untuk menyusupkan traffic yang tidak semestinya ke dalam remote-site.

Konsep kerja VPN pada dasarnya VPN Membutuhkan sebuah server yang berfungsi sebagai penghubung antar PC. Jika digambarkan kira-kira seperti ini
internet <—> VPN Server <—-> VPN Client <—-> Client

bila digunakan untuk menghubungkan 2 komputer secara private dengan jaringan internet maka seperti ini: Komputer A <—> VPN Clinet <—> Internet <—> VPN Server <—> VPN Client <—> Komputer B

Jadi semua koneksi diatur oleh VPN Server sehingga dibutuhkan kemampuan VPN Server yang memadai agar koneksinya bisa lancar.

KEUNGGULAN VPN
1. Mengamankan Komunikasi antara jaringan LAN Private perusahaan melalui beberapa media  seperti :
- Public Network
- Lease Lines
- Wireless Link
2. Sumber daya perusahaan seperti informasi penting, data, email, server dapat diakses 
    secara aman oleh users yang memiliki hak untuk meng akses dari luar (seperti rumah).


Sumber:  lecturer.d3ti.mipa.uns.ac.id/.../1-konsep-sistem-keamanan-data.pdf
 http://id.wikipedia.org/wiki/VPN

Jumat, 04 Mei 2012

Konfigurasi Static Route pada Cisco Packet Tracer

Routing merupakan proses dimana suatu router memforward paket ke jaringan yang dituju.
Router membuat keputusan berdasarkan IP Address yang dituju oleh paket

Cara kerja, Static Route:
1. Administrator jaringan yang mengkonfigurasi souter
2. Router melakukan routing berdasarkan informasi dalam tabel router
3. Routing static digunakan untuk melewatkan paket data

Ststic Routing tidak menangani kegagalan dalam jaringan, sehingga setiap kegagalan atau perubahan harus juga dilakukan secara manual.
Static Routing akan berfungsi sempurna jika routing tabel berisi route untuk setiap jaringan di internetwork.

Keuntungan Static Route:
1. Meringankan kerja prosesor yang ada pada router
2. Tidak ada Bw yang digunakan untuk pertukaran informasi isi tabel routing antar router.
3. Tingkat keamanan lebih tinggi

Kekurangan Static Route:
1. Admin harus mengetahui informasi tiap-tiap router yang terhubung ke jaringan
2. Jika terhadap penambahan atau perubahan topologi jaringan admin harus mengubah isi tabel routing.
3. Tidak cocok untuk jaringan yang besar.


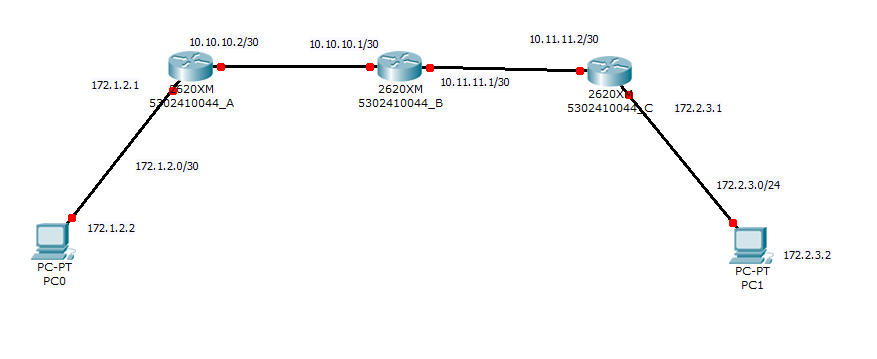
Contoh studi kasus konfigurasi static route:
Buatlah susunan gambar seperti gambar diatas pada Cisco Packet Tracer, kemudian konfigurasi masing-masing route.

Langsung saja, dibawah ini merupakan Konfigurasi static router seperti gambar diatas


·        Konfigurasi Router 5302410044_A
5302410044_A>enable
5302410044_A#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_A(config)#interface fastEthernet1/1
5302410044_A(config-if)#ip address 10.10.10.2 255.255.255.252
5302410044_A(config-if)#exit
5302410044_A(config)#interface fastEthernet0/0
5302410044_A(config-if)#ip address 172.1.2.1 255.255.255.252
5302410044_A(config-if)#exit
5302410044_A(config)#
5302410044_A(config)#ip route 0.0.0.0 0.0.0.0 10.10.10.1
5302410044_A(config)#exit
5302410044_A#
%SYS-5-CONFIG_I: Configured from console by console


·        Konfigurasi Router 5302410044_C
5302410044_C>enable
5302410044_C#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_C(config)#interface fastEthernet1/0
5302410044_C(config-if)#ip address 10.11.11.2 255.255.255.252
5302410044_C(config-if)#exit
5302410044_C(config)#interface fastEthernet0/0
5302410044_C(config-if)#ip address 172.2.3.1
% Incomplete command.
5302410044_C(config-if)#ip address 172.2.3.1 255.255.255.252
5302410044_C(config-if)#exit
5302410044_C(config)#
5302410044_C(config)#ip route 0.0.0.0 0.0.0.0 10.11.11.1
5302410044_C(config)#exit
5302410044_C#
%SYS-5-CONFIG_I: Configured from console by console
5302410044_C#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_C#

·        Konfigurasi Router 5302410044_B
5302410044_B>enable
5302410044_B#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_B(config)#interface fastEthernet1/0
5302410044_B(config-if)#ip address 10.10.10.1
% Incomplete command.
5302410044_B(config-if)#ip address 10.10.10.1 255.255.255.252
5302410044_B(config-if)#exit
5302410044_B(config)#interface fastEthernet1/1
5302410044_B(config-if)#ip address 10.11.11.1 255.255.255.252
5302410044_B(config-if)#exit
5302410044_B(config)#
5302410044_B(config)#ip route  172.1.2.0 255.255.255.252 10.10.10.2
5302410044_B(config)#ip route 172.2.3.0 255.255.255.252 10.11.11.2
5302410044_B(config)#exit

%SYS-5-CONFIG_I: Configured from console by console
5302410044_B#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_B#sh run
Building configuration...

Current configuration : 727 bytes
!
version 12.2
no service timestamps log datetime msec
no service timestamps debug datetime msec
no service password-encryption
!
hostname 5302410044_B
!
!
!
!
!
!
!
!
!
!
!
!
 --More--

Untuk lebih jelasnya bisa di unduh DISINI

Rabu, 02 Mei 2012

Konfigurasi VLAN menggunakan Cisco Packet Tracer

VLAN atau Virtual LAN merupakan sebuah model jaringan yang tidak terbatas pada logasi fisik seperti LAN, hal ini mengakibatkan suatu network dapat dikonfigurasi secara virtual tanpa harus menuruti lokasi fisik peralatan.
Fungsi VLAN:

1. Komtrol terhadap Broadcast
    Broadcast terjadi di semua protokol, tetapi seberapa sering terjadinya tergantung pada 3 hal berikut:
    - Jenis Protokol
    - Aplikasi yang bekerja di network
    - Bagaimana layanan-layanan network digunakan
2.  Keamanan
    Administrator memiliki kontrol terhadap setiap port dan user dengan cara membuat VLAN dan  menciptakan banyak kelompok broadcast, dengan demikian user tidak akan bisa lagi leluasa menghubungkan workstation mereka ke sembarang port pada switch dan memperoleh akses ke sumber daya network
3.  Fleksibilitas dan Skalabilitas
     Switch membagi coalision domain. Router membagi broadcast domain, menghilangkan batasan-batasan fisikal.

Konfigurasi Switchlan 5302410044_A
Switch>enable
Switch#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#hostname 5302410044_A
5302410044_A(config)#end
5302410044_A#
%SYS-5-CONFIG_I: Configured from console by console
               
5302410044_A#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_A#conf
Configuring from terminal, memory, or network [terminal]?
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_A(config)#hostname 5302410044_A
5302410044_A(config)#end
5302410044_A#
%SYS-5-CONFIG_I: Configured from console by console

5302410044_A#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_A#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_A(config)#ip dhcp pool VLAN-block A
                                             ^
% Invalid input detected at '^' marker.
               
5302410044_A(config)#ip
% Incomplete command.
5302410044_A(config)#ip dhcp pool VLAN-block_A
5302410044_A(dhcp-config)#network 192.168.1.0 255.255.255.0
5302410044_A(dhcp-config)#default-router 192.168.1.1
5302410044_A(dhcp-config)#dns-server 8.8.8.8
5302410044_A(dhcp-config)#exit
5302410044_A(config)#interface fastEthernet0/1
5302410044_A(config-if)#no switchport

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to down

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up
5302410044_A(config-if)#ip address 12.12.12.1 255.255.255.252
5302410044_A(config-if)#exit
5302410044_A(config)#interface f
% Incomplete command.
5302410044_A(config)#interface fastEthernet0/2
5302410044_A(config-if)#switchport trunk encapsulation dot1q
5302410044_A(config-if)#switchport mode trunk

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/2, changed state to down

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/2, changed state to up

5302410044_A(config-if)#exit
5302410044_A(config)#interface vlan1
5302410044_A(config-if)#description VLAN-block_A
5302410044_A(config-if)#ip address 192.168.1.1 255.255.255.0
5302410044_A(config-if)#exit
5302410044_A(config)#ip route 0.0.0.0 0.0.0.0 12.12.12.2
5302410044_A(config)#exit
5302410044_A#
%SYS-5-CONFIG_I: Configured from console by console

5302410044_A#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_A#sh run
Building configuration...

Current configuration : 1384 bytes
!
version 12.2
no service timestamps log datetime msec
no service timestamps debug datetime msec
no service password-encryption
!
hostname 5302410044_A
!
!
!
!
!
ip dhcp pool VLAN-block_A
 network 192.168.1.0 255.255.255.0
 default-router 192.168.1.1
 dns-server 8.8.8.8
!
!
!
--More--

Konfigurasi Switchlan 5302410044_B

Switch>enable
Switch#configure terminal
Enter configuration commands, one per line.  End with CNTL/Z.
Switch(config)#hostname 5302410044_B
5302410044_B(config)#end
5302410044_B#
%SYS-5-CONFIG_I: Configured from console by console

5302410044_B#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_B#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_B(config)#ip dhcp pool VLAN-block_B
5302410044_B(dhcp-config)#network 192.168.2.0 255.255.255.0
5302410044_B(dhcp-config)#default-router 192.168.2.1
5302410044_B(dhcp-config)#dns-server 8.8.8.8
5302410044_B(dhcp-config)#exit
5302410044_B(config)#interface fastEthernet0/1
5302410044_B(config-if)#no switchport

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to down

%LINEPROTO-5-UPDOWN: Line protocol on Interface FastEthernet0/1, changed state to up
5302410044_B(config-if)#ip address 12.12.12.2 255.255.255.252
5302410044_B(config-if)#exit
5302410044_B(config)#interface fastEthernet0/2
5302410044_B(config-if)#switchport trunk encapsulation dot1q
5302410044_B(config-if)#switchport mode trunk
5302410044_B(config-if)#exit
5302410044_B(config)#interface vlan2
5302410044_B(config-if)#description VLAN-block_B
5302410044_B(config-if)#ip address 192.168.2.1 255.255.255.0
5302410044_B(config-if)#exit
5302410044_B(config)#exit
5302410044_B#
%SYS-5-CONFIG_I: Configured from console by console

5302410044_B#conf t
Enter configuration commands, one per line.  End with CNTL/Z.
5302410044_B(config)#ip route 0.0.0.0 0.0.0.0 12.12.12.1
5302410044_B(config)#exit
5302410044_B#
%SYS-5-CONFIG_I: Configured from console by console

5302410044_B#copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
5302410044_B#
5302410044_B#sh run
Building configuration...

Current configuration : 1417 bytes
!
version 12.2
no service timestamps log datetime msec
no service timestamps debug datetime msec
no service password-encryption
!
hostname 5302410044_B
!
!
!
!
!
ip dhcp pool VLAN-block_B
 network 192.168.2.0 255.255.255.0
 default-router 192.168.2.1
 dns-server 8.8.8.8
!
!
!
 --More--

Untuk selengkapnya dapat di unduh DISINI

Rabu, 21 Maret 2012

CIDR dan VLSM

Sebagai Tugas Mata Kuliah: Keamanan Jaringan Komputer

CIDR (Classless Inter-Domain Routing)
Classless Inter-Domain Routing (CIDR) adalah sebuah cara alternatif untuk mengklasifikasikan alamat-alamat IP berbeda dengan sistem klasifikasi ke dalam kelas A, kelas B, kelas C, kelas D, dan kelas E. Disebut juga sebagai supernetting.
CIDR merupakan mekanisme routing dengan membagi alamat IP jaringan ke dalam kelas-kelas A, B, dan C.

CIDR  (CLASSES INTERDOMAIN ROUTING)  digunakan untuk mempermudah penulisan notasi subnet mask agar lebih ringkas dibandingkan penulisan notasi subnet mask yang sesungguhnya. Untuk penggunaan notasi alamat CIDR pada classfull address pada kelas A adalah /8 sampai dengan /15, kelas B adalah /16 sampai dengan /23, dan kelas C adalah /24 sampai dengan /28. Subnet mask CIDR /31 dan /32 tidak pernah ada dalam jaringan yang nyata.


VLSM (Variable Length Subnet Mask)
 Vlsm adalah pengembangan mekanisme subneting, dimana dalam vlsm dilakukan peningkatan dari kelemahan subneting klasik, yang mana dalam clasik subneting, subnet zeroes, dan subnet- ones tidak bisa digunakan. selain itu, dalam subnet classic, lokasi nomor IP tidak efisien.
Pada metode VLSM subnetting yang digunakan berdasarkan jumlah host, sehingga akan semakin banyak jaringan yang akan dipisahkan. Tahapan perhitungan menggunakan VLSM IP Address yang ada dihitung menggunakan CIDR selanjutnya baru dipecah kembali menggunakan VLSM. Maka setelah dilakukan perhitungan maka dapat dilihat subnet yang telah dipecah maka akan menjadi beberapa subnet lagi dengan mengganti subnetnya.


Dalam penerapan IP Address menggunakan metode VLSM agar tetap dapat berkomunikasi kedalam jaringan internet sebaiknya pengelolaan network-nya dapat memenuhi persyaratan :
1. Routing protocol yang digunakan harus mampu membawa informasi mengenai notasi prefix untuk setiap rute broadcastnya (routing protocol :  RIP, IGRP, EIGRP, OSPF dan lainnya, bahan bacaan lanjut protocol routing : CNAP 1-2),
2. Semua perangkat router yang digunakan dalam jaringan harus mendukung metode VLSM yan menggunakan algoritma penerus packet informasi.
 

Contoh Penerapan VLSM:
130.20.0.0/20
Kita hitung jumlah subnet terlebih dahulu menggunakan CIDR, maka
didapat
11111111.11111111.11110000.00000000 = /20
Jumlah angka binary 1 pada 2 oktat terakhir subnet adalah 4 maka
Jumlah subnet = (2x) = 24 = 16
Maka blok tiap subnetnya adalah :
Blok subnet ke 1 = 130.20.0.0/20
Blok subnet ke 2 = 130.20.16.0/20
Blok subnet ke 3 = 130.20.32.0/20
Dst … sampai dengan
Blok subnet ke 16 = 130.20.240.0/20
Selanjutnya kita ambil nilai blok ke 3 dari hasil CIDR yaitu 130.20.32.0 kemudian :
- Kita pecah menjadi 16 blok subnet, dimana nilai 16 diambil dari hasil
perhitungan
subnet pertama yaitu /20 = (2x) = 24 = 16
- Selanjutnya nilai subnet di ubah tergantung kebutuhan untuk pembahasan ini
kita
gunakan /24, maka didapat 130.20.32.0/24 kemudian diperbanyak menjadi 16
blok lagi sehingga didapat 16 blok baru yaitu :
Blok subnet VLSM 1-1 = 130.20.32.0/24
Blok subnet VLSM 1-2 = 130.20.33.0/24
 Blok subnet VLSM 1-3 = 130.20.34.0/24
Blok subnet VLSM 1-4 = 130.20.35.0/24
Dst … sampai dengan
Blok subnet VLSM 1-16 = = 130.20.47/24
- Selanjutnya kita ambil kembali nilai ke 1 dari blok subnet VLSM 1-1 yaitu
130.20.32.0 kemudian kita pecah menjadi 16:2 = 8 blok subnet lagi, namun oktat
ke 4 pada Network ID yang kita ubah juga menjadi 8 blok kelipatan dari 32
sehingga didapat :
Blok subnet VLSM 2-1 = 130.20.32.0/27
Blok subnet VLSM 2-2 = 130.20.32.32/27
Blok subnet VLSM 2-3 = 130.20.33.64/27
Blok subnet VLSM 2-4 = 130.20.34.96/27
Blok subnet VLSM 2-5 = 130.20.35.128/27
Blok subnet VLSM 2-6 = 130.20.36.160/27
Blok subnet VLSM 2-1 = 130.20.37.192/27
Blok subnet VLSM 2-1 = 130.20.38.224/27
Manfaat VLSM:
1.  Efisien menggunakan alamat IP karena alamat IP yang dialokasikan sesuai dengan kebutuhan ruang host setiap subnet.
2. VLSM mendukung hirarkis menangani desain sehingga dapat secara efektif mendukung rute agregasi, juga disebut route summarization.
3.  Berhasil mengurangi jumlah rute di routing table oleh berbagai jaringan subnets dalam satu ringkasan alamat. Misalnya subnets 192.168.10.0/24, 192.168.11.0/24 dan 192.168.12.0/24 semua akan dapat diringkas menjadi 192.168.8.0/21. 

Perbedaan CIDR dan VLSM:
- Tujuan CIDR: membuat routing table    lebih efisien dengan subnet yang sudah ada.
- Tujuan VLSM: menggunakan blok alamat yang ada se-efisien mungkin.
>CIDR dapat  mengalokasikan suatu alamat yang sudah disediakan oleh Internet kepada ISP high-level ke ISP mid-level sampai lower-level dan akhirnya ke jaringan suatu organisasi.
>VLSM : Pembagian jaringan ini pada alamat yang sudah digunakan pada suatu organisasi dan tidak terlihat di Internet.


dikutip dari: http://blog.unsri.ac.id/Banny/jaringan-komputer/cidr-dan-vlsm/mrdetail/16228
http://images.iwanbinanto.multiply.multiplycontent.com/attachment/0/SNJwEgoKCooAAD3D8zg1/JarKom2_4.ppt?key=iwanbinanto:journal:6&nmid=115631182
http://www.google.co.id/url?sa=t&rct=j&q=&esrc=s&source=web&cd=1&cts=1331052369814&ved=0CCMQFjAA&url=http%3A%2F%2Fnic.unud.ac.id%2F~lie_jasa%2FVLAN%2520%26%2520VLSM%2520%28Kelompok%252010%29.pdf&ei=4D5WT6XgCIHBiQeQz7X8CA&usg=AFQjCNHLMvNfEqlr89tcsY0r-NmNRLtBqw&sig2=aidy7Baq1k5Oz3Hs_y43ZA

Twitter Delicious Facebook Digg Stumbleupon Favorites More

 
Design by Free WordPress Themes | Bloggerized by Lasantha - Premium Blogger Themes | ewa network review